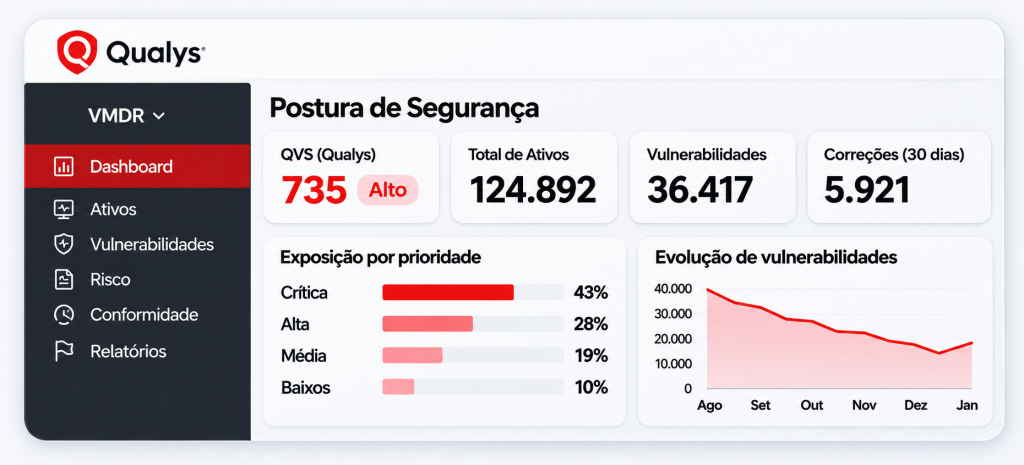
Inventário e exposição de todos os ativos em (on-premises, nuvem, contéineres e endpoints).
Foco no que realmente importa, com remediation e vulnerabilidades com base no impacto no negócio.
Descoberta, avaliação e gestão contínua de vulnerabilidades, com fluxos e políticas que reduzem o esforço manual.
Orientações claras e priorizadas para correção, com integração e fluxos de TI e segurança (ITSM, DevOps, etc).
Sobre a superfície de ataque e os ativos de TI.
Com priorização baseada em risco.
E redução consistente do risco (RTR)
Com políticas, normas e requisitos regulatórios.